Hoe merk je dat je WordPress-site gehackt is?
Een hack is niet altijd meteen zichtbaar. Aanvallers willen vaak juist ongemerkt blijven. Let op deze signalen:
- Bezoekers worden doorgestuurd naar een andere website, vaak alleen op mobiel of alleen vanuit Google.
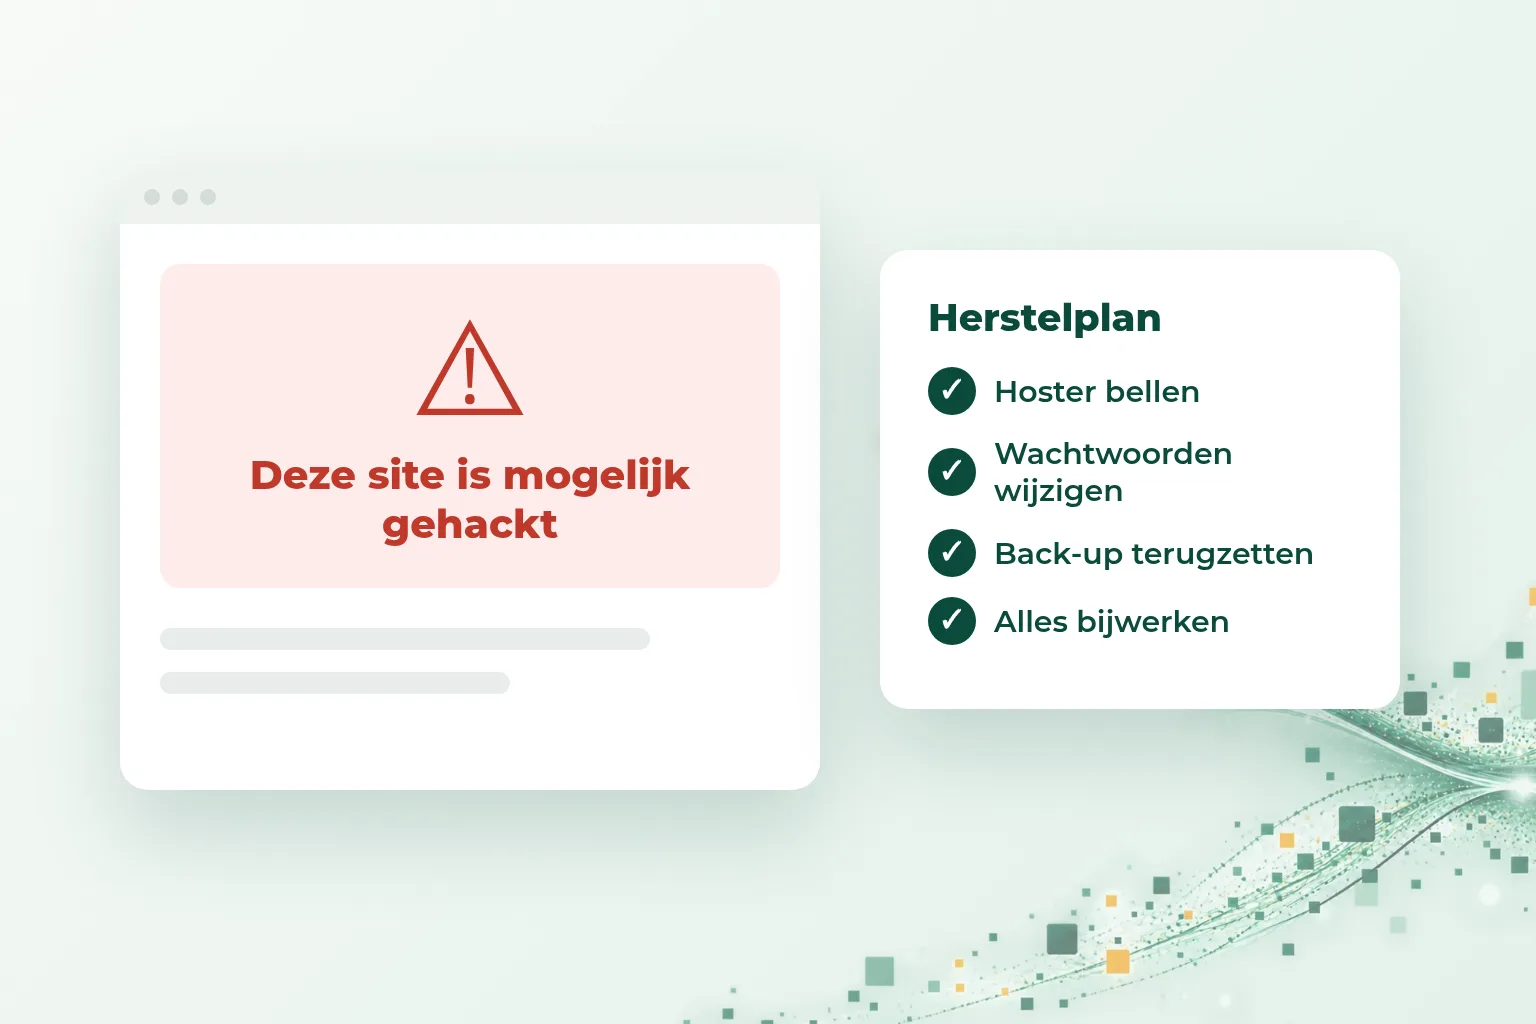
- Google of je browser toont de waarschuwing "Deze site is mogelijk gehackt" of "Misleidende site".
- In Google verschijnen pagina's van jouw site met vreemde teksten, bijvoorbeeld over medicijnen of gokken.
- Er staan onbekende beheerders in WordPress, of je kunt zelf niet meer inloggen.
- Je hoster meldt dat je site spam verstuurt of veel rekenkracht gebruikt, of heeft je site offline gehaald.
Je WordPress-site is gehackt: deze 8 stappen zet je nu
- Blijf rustig en leg vast wat je ziet. Maak schermafbeeldingen van meldingen en vreemde pagina's. Dat helpt je hoster of webbouwer.
- Neem contact op met je hoster. Vraag of zij de hack zien, of er een schone back-up is en of je site tijdelijk offline moet.
- Verander al je wachtwoorden. Van WordPress, je hostingpakket, de database, FTP of SFTP en het e-mailadres van de beheerder. Zet waar het kan tweestapsverificatie aan.
- Verwijder onbekende beheerders en controleer welke gebruikers er nog meer zijn.
- Zet een schone back-up terug van vóór de hack. Weet je niet precies wanneer het begon? Kies dan een back-up die ruim daarvoor is gemaakt.
- Werk alles bij: WordPress, je thema, alle plugins en de PHP-versie op de server. Verwijder plugins en thema's die je niet gebruikt.
- Laat Google je site opnieuw controleren. Staat er een waarschuwing in Google Search Console? Vraag daar een nieuwe beoordeling aan zodra je site schoon is.
- Denk aan je klanten. Kan een aanvaller bij persoonsgegevens zijn gekomen, zoals formulieren of klantaccounts? Dan moet je dat binnen 72 uur melden bij de Autoriteit Persoonsgegevens. Twijfel je, overleg dan met een specialist.
Draait jouw website op WordPress of PHP? Check het in 10 seconden met onze gratis website-check.
Hoe raakt een WordPress-site gehackt?
WordPress zelf wordt goed onderhouden. De meeste hacks komen via de onderdelen eromheen:
- Verouderde plugins en thema's. Een gemiddelde WordPress-site heeft er tientallen, van verschillende makers. Elk ervan kan een lek bevatten.
- Zwakke of gelekte wachtwoorden. Aanvallers proberen automatisch in te loggen via /wp-admin.
- Een verouderde PHP-versie op de server. In oktober 2026 bleek nog hoe groot dat risico is: door twee ernstige PHP-lekken gingen zelfs DigiD en Tweakers uit voorzorg offline.
- Goedkope gedeelde hosting waarop één besmette site andere sites kan raken.
Zo voorkom je een nieuwe hack
Bij WordPress betekent veilig blijven vooral: alles steeds bijwerken. Doe dit minimaal elke maand, of laat het doen:
- Houd WordPress, plugins, thema's en PHP up-to-date.
- Gebruik zo min mogelijk plugins en alleen plugins die nog actief worden onderhouden.
- Gebruik sterke, unieke wachtwoorden en tweestapsverificatie voor elke beheerder.
- Maak automatische back-ups en bewaar ze buiten je hostingpakket.
Vibe-inzicht: Ben je klaar met updates en zorgen? Een website zonder WordPress heeft geen plugins, geen PHP en geen inlogpagina op de site zelf. Daardoor is er veel minder om aan te vallen. Lees hoe je overstapt van WordPress naar een veilige HTML-website.
Zo helpt Vibe Agency
Wij bouwen websites zonder WordPress en PHP, vanaf € 65, inclusief domeinnaam, hosting en onderhoud. We nemen je teksten en foto's over van je huidige site en sturen oude adressen door, zodat je je plek in Google behoudt. Is je site net gehackt? Plan een gratis Vibe-check, dan kijken we samen naar de snelste weg terug.